
Avant-propos :
Dans le cadre de NIS2, une précision de vocabulaire est utile : NIS2 n’est ni une certification ni une qualification pour les prestataires, mais une obligation réglementaire qui s’applique à certaines organisations. On parle donc de « prestataires NIS2 » par raccourci, pour désigner les prestataires travaillant pour des organisations soumises à NIS2. Il peut également désigner les prestataires qui accompagnent des organisations soumises à cette réglementation. Dans cet article, nous l’utilisons dans le premier cas de figure.
Il est important également de rappeler qu’un prestataire d’une entité assujettie à NIS2 n’est pas implicitement lui-même une entité assujettie à NIS2. C’est cette distinction qui permet de comprendre correctement la notion de chaîne d’approvisionnement dans NIS2.
La directive NIS2 fait évoluer en profondeur les exigences de cybersécurité applicables aux organisations essentielles et importantes.
Pour les entités concernées, l’enjeu ne consiste pas uniquement à renforcer la sécurité de leurs propres systèmes d’information. Elles doivent également mieux maîtriser les risques liés à leur écosystème, notamment ceux associés aux prestataires et aux fournisseurs informatiques qui contribuent à leurs activités ou à la fourniture de leurs services.
Maîtriser les risques liés aux fournisseurs informatiques et prestataires NIS2
L’un des changements importants introduits par la directive NIS2 concerne la prise en compte de l’écosystème dans lequel les systèmes d’information des EE (entités essentielles) et des EI (entités importantes) sont opérés.
Le ReCyF formalise cet enjeu au travers de l’Objectif de sécurité 3 : « Maîtrise de l’écosystème ». Il demande aux EI et aux EE de maintenir à jour une liste des prestataires et fournisseurs informatiques intervenant dans la réalisation de leurs activités ou dans la fourniture de leurs services, en précisant le périmètre et la nature des prestations.
Cela peut notamment comprendre :
- la cartographie de l’écosystème et des interconnexions ;
- l’identification des prestations et dépendances sensibles ;
- l’évaluation des risques fournisseurs ;
- la définition d’exigences de sécurité proportionnées ;
- la revue des clauses contractuelles ;
- la définition des preuves attendues ;
- le suivi périodique de la conformité ;
- ou bien encore, la préparation des modalités d’escalade et de coopération en cas d’incident.
La cartographie, un élément primordial dans la démarche de mise en conformité avec la directive NIS2
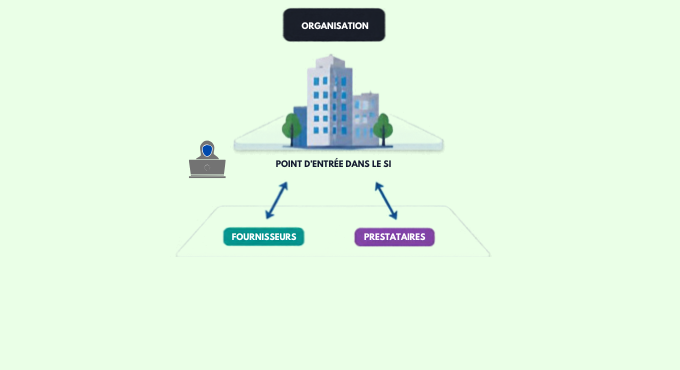
Cette approche permet de dépasser la seule vision du SI interne. Un prestataire d’infogérance, un fournisseur de matériel informatique, un fournisseur de services ou tout autre acteur contribuant aux activités ou aux services peut ainsi entrer dans le périmètre de l’analyse de l’écosystème. Plusieurs cyberattaques ont d’ailleurs démontré qu’une intrusion pouvait s’effectuer par l’intermédiaire d’un prestataire, dans le cadre d’une attaque par la chaîne d’approvisionnement, aussi appelé supply chain attack. Il est ainsi important d’avoir la connaissance et d’établir la cartographie de son écosystème.
La cartographie doit notamment permettre de connaître :
- les prestataires et fournisseurs informatiques concernés ;
- la relation de droit ou de fait avec l’entité ;
- la nature et le périmètre de la prestation ou du service ;
- les interconnexions avec les systèmes d’information de l’entité ;
- au moins un point de contact pour chaque entrée de la cartographie.
Prestataire NIS2 : une logique de résilience face aux conséquences d’une compromission
Dans cette logique, la question n’est pas uniquement de savoir si le SI de votre prestataire est sécurisé (ce qui reste malgré tout un gage de confiance) mais, de savoir le SI de l’entité est compromis, quels seront les impacts d’une compromission tierce pour le client.
Cela signifie qu’il faut être capable d’identifier les dépendances, de comprendre les interconnexions et d’anticiper les conséquences d’une compromission d’un tiers. La sécurité des fournisseurs devient ainsi un élément de maîtrise du risque et de résilience.
Intégrer les exigences de cybersécurité dans la relation contractuelle
Une fois les risques et les dépendances identifiés, les exigences de cybersécurité doivent pouvoir être intégrées dans la relation avec les prestataires et fournisseurs informatiques.
Le ReCyF prévoit que l’entité mette en place des processus permettant notamment de s’assurer, par voie contractuelle, que les prestations informatiques dont elle bénéficie sont conformes aux obligations auxquelles elle est assujettie.
Cela concerne notamment la gestion des risques qui menacent la sécurité des réseaux et systèmes d’information; la notification des incidents importants; les garanties contractuelles permettant de démontrer cette conformité; le suivi de la conformité de la prestation dans la durée.
Le référentiel cite notamment le plan d’assurance sécurité, la charte de télémaintenance et la mise en place d’indicateurs de suivi de la conformité. L’EE ou l’EI vérifie périodiquement la conformité de la prestation et peut notamment s’appuyer sur des audits.
C’est à l’entité de formuler ses exigences vis-à-vis des obligations que la directive NIS2 lui impose.
L’enjeu est donc de passer d’une relation fournisseur/prestataire principalement contractuelle et opérationnelle à une relation intégrant explicitement les exigences de cybersécurité, les preuves attendues et les modalités de contrôle. Il est également à préciser que l’objectif n’est pas de demander le même niveau d’exigence à tous les fournisseurs, mais de proportionner les contrôles aux risques et à la nature de la prestation.
Chez AlgoSecure, nous constatons que ces exigences sont encore peu intégrées chez nos clients.
Organiser la relation avec les fournisseurs et prestataires NIS2 dans la gestion des incidents
La maîtrise de l’écosystème concerne également les incidents de sécurité. Une EE ou une EI doit pouvoir disposer des informations nécessaires lorsqu’un incident affecte une prestation informatique dont elle dépend.
La relation avec les prestataires et fournisseurs doit donc prévoir des modalités adaptées pour :
- détecter et qualifier les incidents ;
- alerter l’organisation cliente selon des modalités définies ;
- transmettre les informations techniques nécessaires ;
- contribuer à l’analyse et à la résolution ;
- conserver les éléments utiles au retour d’expérience.
Il est à noter que la responsabilité des obligations réglementaires de l’EE ou de l’EI ne disparaît pas du fait de l’externalisation d’une prestation.
Le prestataire doit donc être intégré au dispositif de gestion des incidents de l’organisation, avec des responsabilités et des modalités d’escalade clairement définies.
Maîtriser la continuité des prestations informatiques
La dépendance à un fournisseur ou à un prestataire informatique peut constituer un risque majeur pour la continuité des activités. L’analyse doit notamment porter sur les dépendances critiques, à savoir les modalités de reprise, les sauvegardes et les capacités de restauration, les plans de continuité et de reprise, les délais de rétablissement ainsi que les dépendances vis-à-vis de sous-traitants.
Le ReCyF rattache explicitement la continuité et la reprise d’activité à la capacité de l’entité à maintenir ses activités ou services en mode dégradé et à faciliter le retour à la normale après un incident.
Pour les prestations présentant un niveau de criticité élevé, ces éléments doivent être intégrés à l’analyse des risques et aux exigences contractuelles.
Conclusion :
Avec la directive NIS2, sécuriser son SI ne suffit plus. Il faut également savoir de qui l’on dépend, sur quels services, avec quelles interconnexions et avec quelles conséquences en cas de compromission ou d’indisponibilité.
La maîtrise des fournisseurs et prestataires repose donc sur une approche pragmatique : cartographier les dépendances, identifier les relations critiques, contractualiser les exigences de sécurité et vérifier leur application dans la durée.
L’enjeu n’est pas de contrôler tous les fournisseurs de la même manière, mais d’adapter le niveau d’exigence au risque et à la criticité de chaque relation. Cette approche permet surtout de renforcer la résilience de l’organisation face aux compromissions ou aux indisponibilités susceptibles de provenir de la chaîne d’approvisionnement.
FAQ
Quels prestataires et fournisseurs informatiques faut-il cartographier ?
Le ReCyF vise les prestataires et fournisseurs informatiques contribuant à la réalisation des activités ou des services de l’EE ou de l’EI et avec lesquels existe une relation de droit ou de fait.
La cartographie doit également prendre en compte les interconnexions avec les systèmes d’information de l’entité et les coordonnées d’au moins un point de contact pour chaque entrée.
Quelles exigences de sécurité peuvent être demandées à un Prestataire NIS2 ?
Les exigences dépendent de la nature de la prestation et du risque associé. Elles peuvent notamment porter sur la gestion des risques, la notification des incidents importants, la continuité, les accès, la sécurité des infrastructures, les vulnérabilités, les audits, les preuves de conformité et les engagements contractuels.
Le principe à retenir est celui d’une maîtrise proportionnée au risque et à la criticité de la prestation.
Est-ce qu'AlgoSecure propose une prestation pour se mettre en conformité avec la directive NIS2 ?
Oui, AlgoSecure propose un accompagnement complet en 5 étapes : du cadrage initial et de l'évaluation de votre maturité, jusqu'à la mise en œuvre des mesures de sécurité et la préparation à l'audit. Notre démarche permet de traduire les exigences de NIS2 en actions concrètes et priorisées, adaptées à votre contexte et à vos enjeux métier.
À propos : Le blog d'AlgoSecure est un espace sur lequel notre équipe toute entière peut s'exprimer. Notre personnel marketing et commercial vous donne des informations sur la vie et l'évolution de notre société spécialisée en sécurité sur Lyon. Nos consultants techniques, entre deux tests d'intrusion ou analyses de risque, vous donnent leur avis ainsi que des détails techniques sur l'exploitation d'une faille de sécurité informatique. Ils vous expliqueront également comment sécuriser votre système d'informations ou vos usages informatiques particuliers, avec autant de méthodologie et de pédagogie que possible. Vous souhaitez retrouver sur ce blog des informations spécifiques sur certains sujets techniques ? N'hésitez pas à nous en faire part via notre formulaire de contact, nous lirons vos idées avec attention. Laissez-vous guider par nos rédacteurs : Alessio, Alexandre, Amine, Anas, Arnaud, Benjamin, Damien, Enzo, Eugénie, Fabien, Françoise, Gilles, Henri, Hicham, Jean-Charles, Jean-Philippe, Jonathan, Joël, Joëlie, Julien, Jéromine, Lucas, Ludovic, Lyse, Matt, Nancy, Natacha, Nicolas, Pierre, PierreG, Quentin, QuentinR, Sébastien, Tristan, Yann, Yannick, et bonne visite !