
Comme l’explique l’ANSSI et le CDSE* dans leur guide « Crise d’origine cyber : les clés d’une gestion opérationnelle et stratégique », “on ne peut pas improviser des réponses en plein milieu d’une catastrophe” précisant que la préparation, l’outillage et l’entraînement constituent le socle incontournable d’une cyber résilience en cas d’attaque. Une procédure de gestion des incidents de sécurité établie, connue de tous, éprouvée, permettra de savoir comment réagir et d’éviter l’improvisation. Cette procédure de gestion des incidents ne concerne pas les seuls experts cyber mais doit se faire de façon transverse en impliquant toute l’organisation, ses différents métiers ainsi que la chaîne hiérarchique, des dirigeants jusqu’aux employés. Chez AlgoSecure, nous constatons régulièrement que les procédures restent cantonnées au périmètre IT. Or, la réponse à incident est avant tout une organisation collective de la décision et de l’action.
*CDSE : le club des directeurs de sécurité des entreprises
Pourquoi mettre en place une procédure de gestion des incidents de sécurité ?
Une procédure de gestion des incidents de sécurité définit la manière dont une organisation doit réagir lorsqu’un événement susceptible d’affecter la sécurité de son système d’information est détecté.
Au-delà de la résolution de l’incident, son objectif est aussi de savoir qui intervient, qui prend les décisions, à quel moment l’incident doit être escaladé et comment communiquer avec les différentes parties prenantes.
Bien entendu, cette préparation est essentielle ; à ce propos, l’ANSSI rappelle la procédure à mettre en place pour la gestion d’une crise de cybersécurité. Entre autres, l’organisation concernée doit préparer ses capacités de réponse à incident, ses dispositifs de continuité et de reprise d’activité, sa communication et les modalités de celle-ci ainsi que l’entraînement/formation de ses équipes.
Mettre en place une bonne procédure réduit l’incertitude au moment où l’organisation en a le moins besoin et moins le temps.
Les différentes phases de gestion d’un incident cyber
Incident ou crise : ne pas confondre les deux
Un incident de sécurité peut rester circonscrit à un système, un compte ou un périmètre technique. Mais dès lors que les conséquences dépassent le cadre technique et nécessitent des arbitrages impliquant plusieurs fonctions de l’organisation ; interruption d’activité, indisponibilité de services critiques, atteinte à des données sensibles, conséquences réglementaires, médiatiques ou financières, par exemple ; cela devient une crise cyber.
Le passage de l’incident à la crise ne doit pas dépendre de l’intuition du moment : il doit reposer sur des critères d’escalade préalablement définis.
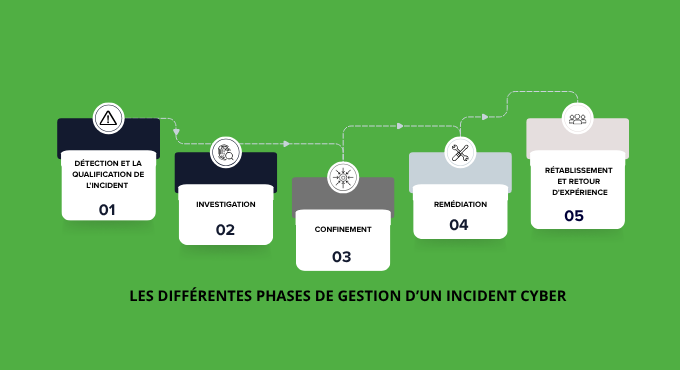
La détection et la qualification de l’incident ( levée de doute)
La procédure commence par la détection et la qualification de l’incident. Une alerte issue d’un outil de supervision, le signalement d’un utilisateur ou un comportement inhabituel doit être analysé afin de déterminer s’il s’agit réellement d’un incident de sécurité. A ce stade, les équipes d’AlgoSecure effectuent « une levée de doute ».
Il s’agit là d’une première qualification qui permet de confirmer l’incident ou non, et notamment, d’évaluer le périmètre, l’impact potentiel et le niveau de criticité de l’incident.
Dans la pratique, nous privilégions chez AlgoSecure le principe de précaution : lorsque la situation est incertaine, il est préférable d’engager rapidement les moyens nécessaires, quitte à ajuster le dispositif une fois les faits établis.
La phase d’investigation
Lors de cette phase, les équipes cherchent à comprendre ce qui s’est passé, quels systèmes sont concernés et si l’attaquant dispose encore d’un accès à l’environnement. Cette étape nécessite de recueillir et de préserver les éléments techniques utiles à l’analyse, notamment les journaux, traces et indicateurs de compromission.
La phase de confinement (ou d’isolement)
Lorsque la compromission est confirmée, la priorité devient le confinement (appelé également l’isolement). Il s’agit de limiter la propagation de l’incident et d’empêcher que la situation ne s’aggrave. Selon le contexte, cela peut conduire à isoler certains équipements, comptes ou segments du système d’information. Les mesures prises doivent toutefois être coordonnées avec l’investigation afin de ne pas détruire des éléments utiles à la compréhension de l’attaque.
Par ailleurs, couper un système critique peut stopper une attaque… mais également provoquer une interruption d’activité majeure. C’est précisément pour cela que les règles d’escalade et les responsabilités doivent être définies avant la crise et les impacts mesurés.
La phase de remédiation
La remédiation consiste à remettre un service en fonctionnement, mais aussi à reprendre le contrôle du système d’information compromis, éliminer les causes de la compromission et rétablir progressivement un environnement sécurisé. L’ANSSI considère la remédiation comme l’une des dimensions majeures de la réponse à incident cyber, avec l’investigation et la gestion de crise. Cette phase peut être rapide comme elle peut être très longue ; dépendant du niveau de compromission des actifs, de la présence ou non de journaux, de la vitesse de réaction des équipes et du cloisonnement mis en place ainsi que de la criticité du service en question. Mais alors, après un incident cyber, combien de temps faudra-t-il pour retrouver une situation normale ? Il n’existe pas de durée standard. Tout dépend de la nature de l’incident, de son périmètre et du niveau de compromission du système d’information.
Pour un incident limité (si la menace est rapidement identifiée et contenue), la remédiation peut être réalisée en quelques heures à 2 ou 3 jours. Lorsque l’incident est plus étendu, la situation devient plus complexe. La remédiation peut prendre alors plusieurs semaines. Pour un incident majeur, impliquant par exemple un ransomware étendu, une exfiltration de données ou une compromission profonde de l’infrastructure, le retour à une situation stable peut nécessiter plusieurs semaines, voire plusieurs mois.
La phase de rétablissement et de retour d’expérience
Enfin, le rétablissement et le retour d’expérience permettent de vérifier que les systèmes peuvent être remis en production dans des conditions maîtrisées et de tirer les enseignements de l’incident. Une procédure efficace ne s’arrête donc pas lorsque le service est de nouveau disponible. Le retour d’expérience doit permettre d’identifier les failles exploitées, les difficultés rencontrées et les améliorations à apporter au dispositif de sécurité.
Une procédure qui implique toute l’organisation
Dans l’idéal, toutes les organisations devraient être dotées d’une cellule de réponse à incident (CERT ou CSIRT). Mais contrairement à ce que l’on pourrait penser, la réponse à un incident de sécurité ne relève pas seul du service informatique. Selon sa gravité, elle peut mobiliser le RSSI, la DSI, les équipes métiers, la direction générale, les équipes juridiques et communication, ainsi que des prestataires spécialisés en réponse à incident comme le service d’assistance et de réponse aux incidents cyber proposé par le CERT d’AlgoSecure.
Cette coordination devient particulièrement importante lorsque l’incident se transforme en crise cyber. L’ANSSI fait bien la distinction entre la réponse technique à l’incident et le pilotage de la crise, tout en soulignant la nécessité de les articuler.
La communication, la continuité d’activité et les décisions métiers doivent être intégrées au dispositif de réponse.
La procédure doit donc prévoir des seuils d’escalade clairs, qu’ils soient fonctionnels ou hiérarchiques, afin de transmettre l’incident au niveau d’expertise ou de décision supérieur si la situation l’exige.
Quelles obligations de notification en cas d’incident ?
Certaines organisations sont soumises à des obligations spécifiques de notification auprès de l’ANSSI. Les modalités dépendent notamment du statut de l’entité et du type d’incident concerné. L’ANSSI prévoit ainsi des dispositifs de notification réglementaire pour plusieurs catégories d’organisations. Par exemple, dans le cadre de la directive NIS 2, les entités concernées doivent notifier les incident majeurs à l’autorité compétente selont un calendrier réglementaire prévoyant une alerte initiale dans les 24h suivant la découverte de l’incident, une notification plus détaillée dans les 72h puis un rapport final dans un délai d’un mois. Selon la catéagorie de l’entité, la notification devra également être faite auprès de l’ANSSI, notamment via le CERT-FR, qui assure la réception et le traitement des signalements.
Une cyberattaque peut également entraîner une violation de données personnelles, et dans ce cas, les obligations prévues par le RGPD doivent être prises en compte. Lorsqu’une violation présente un risque pour les droits et libertés des personnes, elle doit être notifiée à la CNIL dans les meilleurs délais et, lorsque cela est applicable, au plus tard dans les 72 heures après que le responsable du traitement en a pris connaissance.
Dans le cas où ce risque est élevé, les personnes concernées doivent également en être informées dans les meilleurs délais, sauf exceptions prévues par le RGPD.
La procédure interne doit donc identifier en amont les personnes responsables de ces notifications et les informations nécessaires à leur réalisation.
Une procédure doit être testée pour être réellement efficace
Une procédure de gestion des incidents de sécurité ne peut pas rester un document théorique. Elle doit être connue des équipes, régulièrement mise à jour et surtout testée.
Les exercices de gestion de crise permettent notamment de vérifier les chaînes d’escalade, les rôles de chacun, les capacités de communication et la coordination entre les équipes techniques et métiers. L’ANSSI recommande d’ailleurs de s’entraîner afin d’améliorer progressivement le dispositif de gestion de crise et sa résilience.
Conclusion :
Face à un incident de sécurité, la préparation fait toute la différence. Une organisation doit disposer des bons outils et des bons réflexes, mais surtout savoir les mobiliser au bon moment, avec les bonnes personnes et selon un processus clairement défini.
Car lorsqu’une crise survient, le temps est compté et la pression est forte. Anticiper, s’entraîner et définir les rôles en amont permet de prendre des décisions rapides, structurées et lucides, et ainsi de limiter l’impact de l’incident sur l’organisation.
Sources :
À propos : Le blog d'AlgoSecure est un espace sur lequel notre équipe toute entière peut s'exprimer. Notre personnel marketing et commercial vous donne des informations sur la vie et l'évolution de notre société spécialisée en sécurité sur Lyon. Nos consultants techniques, entre deux tests d'intrusion ou analyses de risque, vous donnent leur avis ainsi que des détails techniques sur l'exploitation d'une faille de sécurité informatique. Ils vous expliqueront également comment sécuriser votre système d'informations ou vos usages informatiques particuliers, avec autant de méthodologie et de pédagogie que possible. Vous souhaitez retrouver sur ce blog des informations spécifiques sur certains sujets techniques ? N'hésitez pas à nous en faire part via notre formulaire de contact, nous lirons vos idées avec attention. Laissez-vous guider par nos rédacteurs : Alessio, Alexandre, Amine, Anas, Arnaud, Benjamin, Damien, Enzo, Eugénie, Fabien, Françoise, Gilles, Henri, Hicham, Jean-Charles, Jean-Philippe, Jonathan, Joël, Joëlie, Julien, Jéromine, Lucas, Ludovic, Lyse, Matt, Nancy, Natacha, Nicolas, Pierre, PierreG, Quentin, QuentinR, Sébastien, Thomas, Tristan, Yann, Yannick, et bonne visite !